Lovable, kurumsal bulut ve yayın kontrollerini genişletiyor
Lovable'ın Ekim güncellemelerinde AWS ve Azure özel önizlemesi, AB çıkarımı, yayın politikaları ve denetim kayıtları var.
Lovable uygulamaları şirketin kendi bulutunda çalışabilir mi?
Lovable, 20 Ekim 2026'da kurumsal özelliklerini özetledi: şirketin kendi AWS veya Azure hesabına dağıtım özel önizlemede, AB uç noktalarından model çıkarımı ve yayın onay politikaları ise Enterprise kapsamındaki seçenekler arasında.
Editoryal önem · Önemli: Kurumsal dağıtım ve onay seçenekleri veri yerleşimini ve uygulama yayın kontrolünü etkiliyor.
YZ360 yorumu: Uygulamayı şirket bulutunda çalıştırmak ile tüm verilerin ve model isteklerinin aynı bölgede kalması aynı şey değil. Kurulum, model desteği ve veri akışı sözleşme ve yapılandırma düzeyinde ayrıca incelenmeli.
- AWS ve Azure
- AB çıkarımı
- Yayın politikaları
- Denetim kayıtları
Lovable’ın doğal dille oluşturduğu uygulamaları kurum içinde kullanmak isteyen ekipler için Ekim duyurusu barındırma, yönetim ve yayın kontrollerini bir araya getiriyor.
Kendi bulutunda dağıtım ve anahtar yönetimi
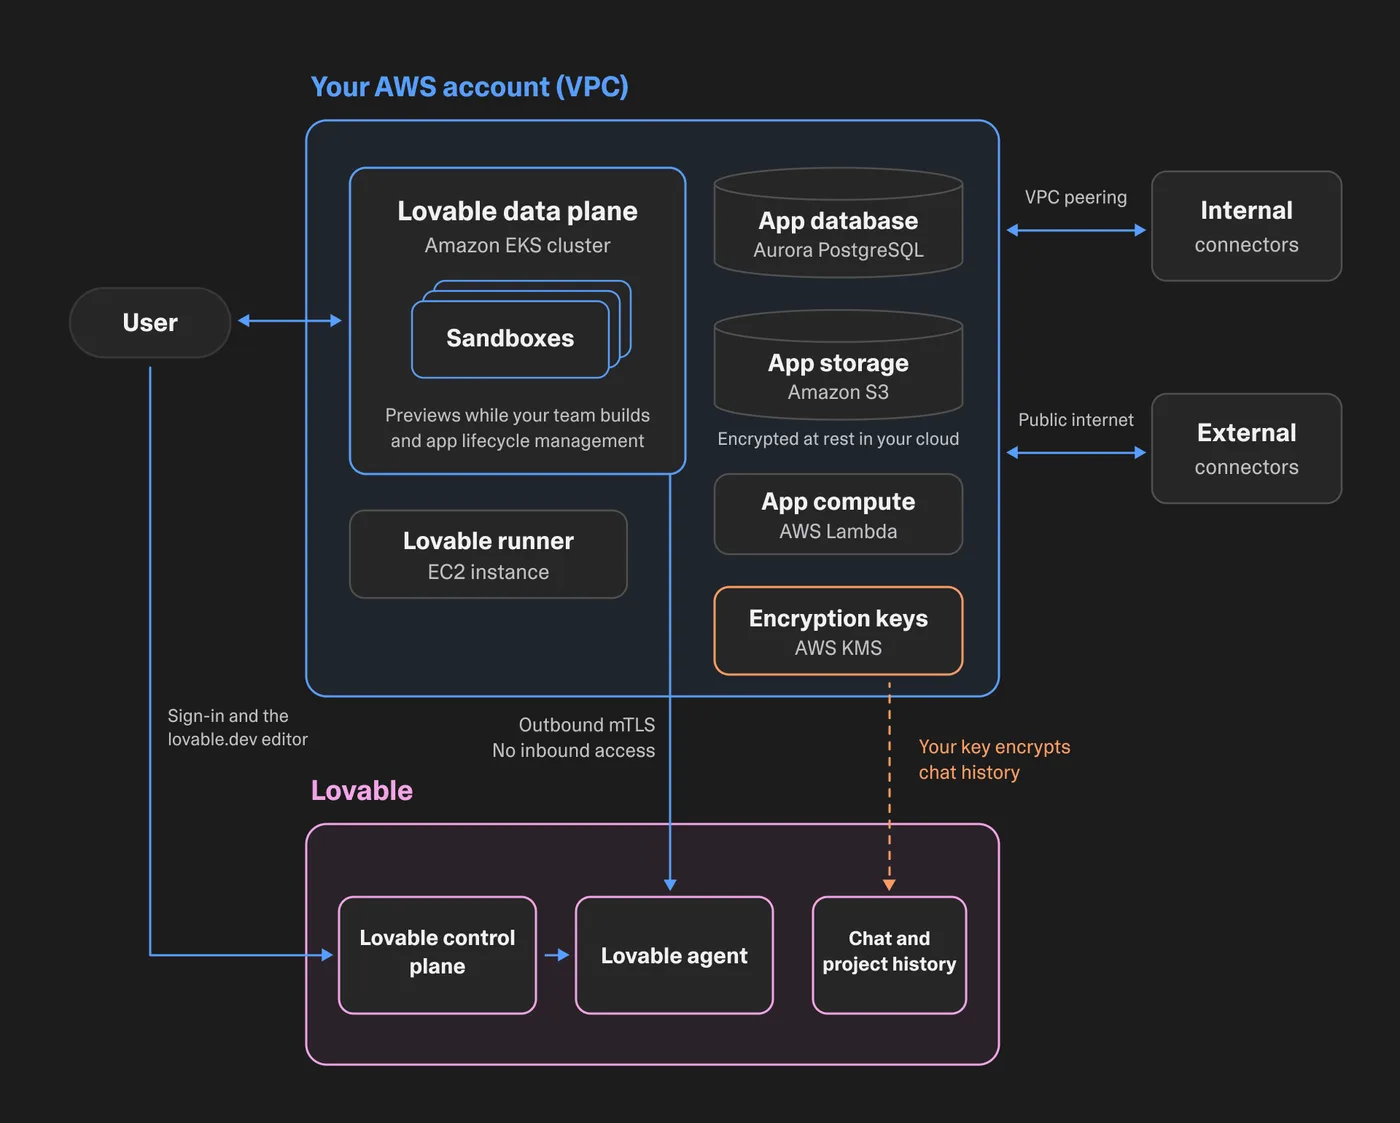
AWS ve Azure üzerinde müşterinin hesabına dağıtım, Enterprise için özel önizleme aşamasında. Lovable’a göre uygulama, veritabanı ve depolama şirketin ayrılmış ağında çalışabiliyor. Sohbet ve proje geçmişi ise Lovable’da kalıyor; kendi anahtarını getirme özelliği bu geçmişin şifrelenmesini kontrol etmeye yardımcı oluyor. Bu özellik de özel önizlemede: AWS KMS mevcut, Azure Key Vault desteği aşamalı sunuluyor.
AB çıkarımı ve yayın kuralları
AB çıkarımı açıldığında desteklenen model istekleri Avrupa’daki uç noktalara yönlendiriliyor. Destekleyen bir AB uç noktası bulunmayan istek başka bölgeye aktarılmak yerine başarısız oluyor. Bu özellik, bütün veri akışlarının otomatik olarak AB’de kaldığı anlamına gelmiyor.
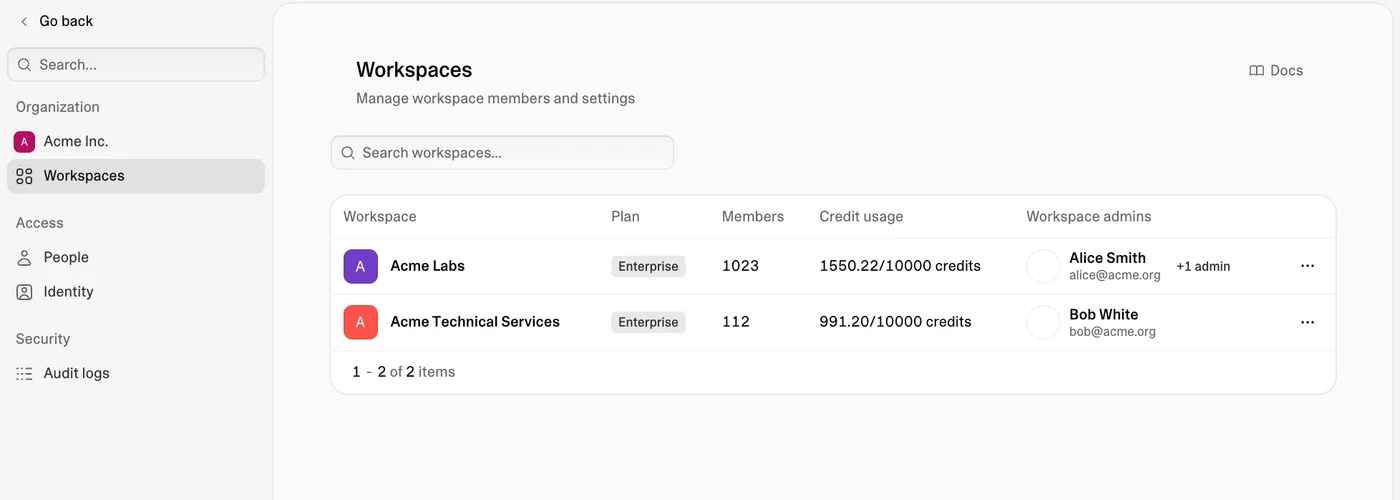
Enterprise yöneticileri belirli yayın eylemlerini engelleyen veya onaya bağlayan politikalar kurabiliyor. Hiçbir politika uygulanmıyorsa yayın inceleme olmadan gerçekleşiyor. Organizations, çalışma alanları arasında kimlik ve erişim yönetimini merkezileştiriyor.
Yönetici ekranı ve kayıtlar
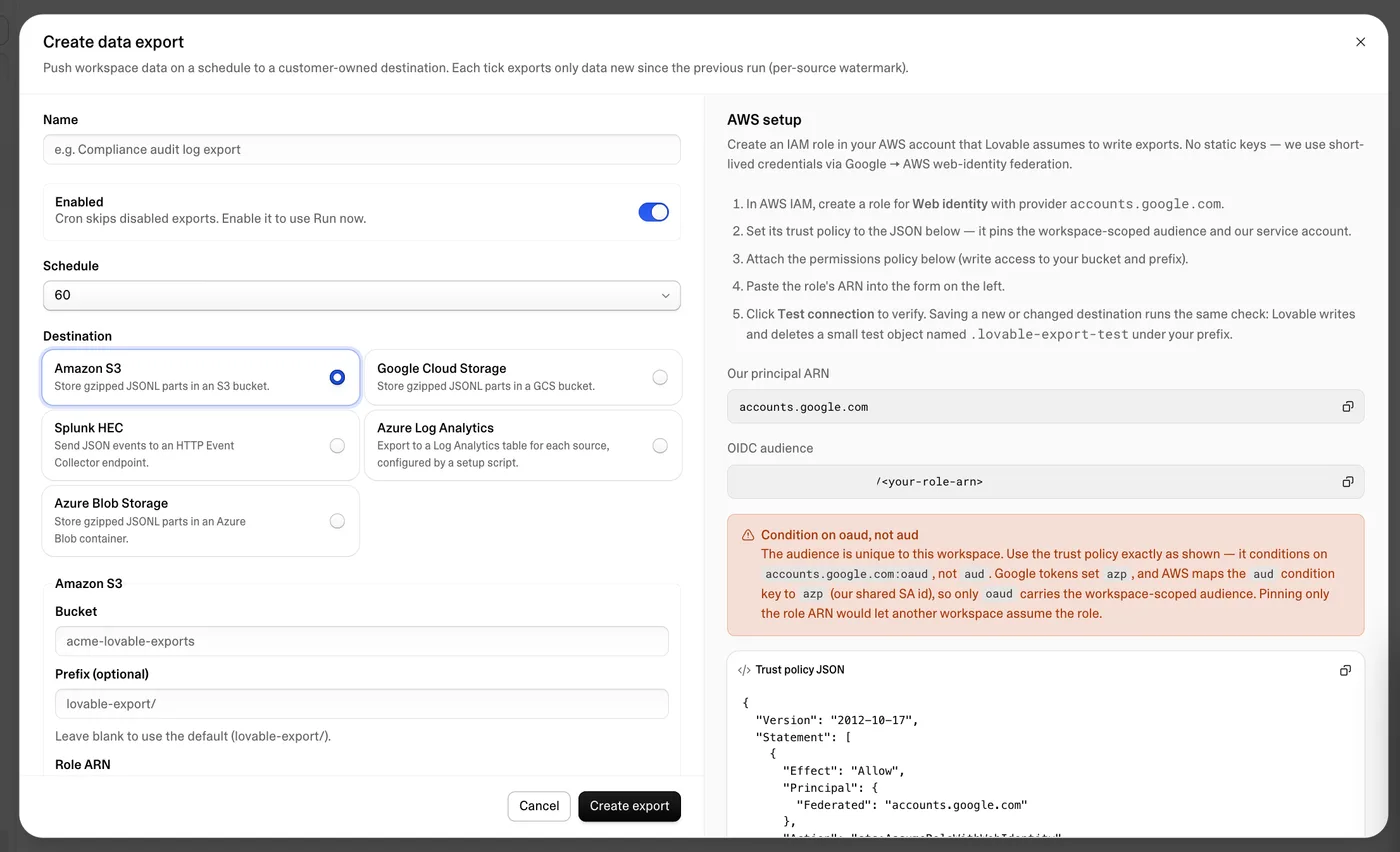
Action center, sahipsiz projeleri ve güvenlik bulgularını gösterebiliyor; Business ve Enterprise planlarında sunuluyor. Onay talepleri Enterprise gerektiriyor. Yönetici API’si de Business ve Enterprise’da; denetim kayıtları Splunk ve çeşitli bulut depolama hedeflerine aktarılabiliyor. Dağıtımın ve her özelliğin mevcut erişimi hesapla doğrulanmalı.
Kaynağın görselleriyle yakından bak
Aşağıdaki görseller kaynak yayıncıya aittir. Grafiklerdeki sonuçlar bağımsız testimiz değildir; ilgili açıklamayla birlikte okunmalıdır.
Kaynakça
Bu yazı aşağıdaki kaynaklar temel alınarak hazırlanmıştır. Yorumlar metin içinde editoryal değerlendirme olarak belirtilmiştir.
- Lovable — Ekim kurumsal özellikler ↗20 Ekim 2026 · Kontrol: 1 Kasım 2026