GPT-6 Cyber duyuruldu: güvenlik araştırması için sınırlı erişim
OpenAI’ın siber güvenlik modeli GPT-6 Cyber, Daybreak Red üzerinden seçili müşterilere açılıyor. Resmî video, test grafikleri ve erişim koşulları.
GPT-6 Cyber herkese açık mı?
OpenAI, 5 Kasım’da GPT-6 Cyber’ı tanıttı. Model ilk aşamada onaylı Daybreak Red müşterilerinden seçili bir gruba API ve Codex üzerinden sunuluyor. Açık bulma ve doğrulama sonuçları şirketin değerlendirmeleri; genel ChatGPT erişimi veya risksiz kullanım garantisi değil.
Editoryal önem · Yüksek öncelik: Daha güçlü açık doğrulama yeteneğiyle birlikte erişim, görev kapsamı ve güvenlik denetimi koşulları da değişiyor.
Diğer konular: Modeller · Geliştiriciler ·
Bir güvenlik ekibi için değer yalnız “açık buldum” cevabı değil, aynı sorunun tekrar gösterilebilmesi ve yamanın işe yaradığının doğrulanmasıdır. YZ360 yorumu: Bu modeli değerlendirirken bulgu sayısıyla birlikte yanlış alarmı, kanıt kalitesini ve izin verilen hedeflerde kalıp kalmadığını ölçün.
- Daybreak Red erişimi
- Benchmark ile gerçek kullanım farkı
- Firefox örneği ve bütün sistem kartı grafikleri
İlk erişim kimlere açılıyor?
GPT-6 Cyber, GPT-6 Astra’nın siber güvenlik çalışmalarına göre özelleştirilmiş bir varyantı. OpenAI, ilk erişimi seçili ve onaylı Daybreak Red müşterileri için API ve Codex’te veriyor. Bütün Daybreak Red müşterilerine genişleme planlanıyor; duyuru kesin bir gün vermiyor. Genel ChatGPT model menüsünde herkese açıldığı söylenmiyor.
Daybreak, erişim ve çalışma çerçevesi; GPT-6 Cyber modelin adı. Codex ise modelin kullanılabildiği çalışma ortamlarından biri. Bu ayrım, mevcut bir Codex aboneliğinin tek başına Cyber erişimi sağlamadığını anlamak için önemli.
Duyurudaki rakamlar neyi gösteriyor?
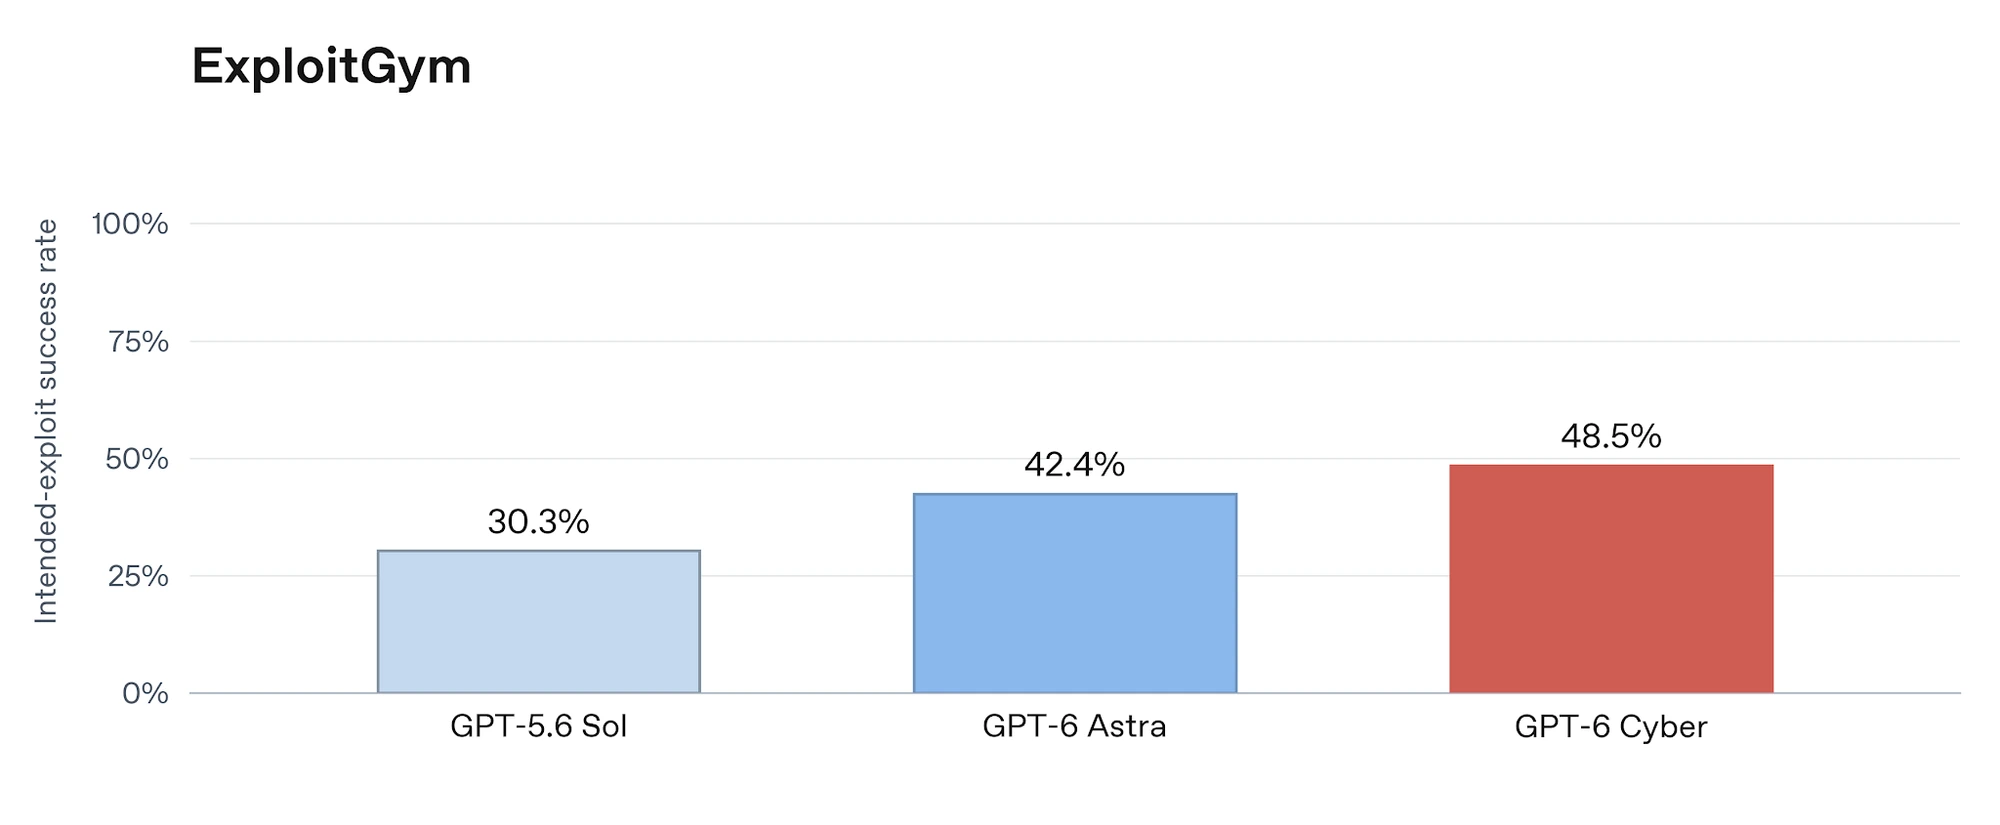
OpenAI’ın ExploitGym karşılaştırmasında GPT-6 Cyber yüzde 48,5, GPT-5.6 Cyber yüzde 32,1 başarı gösteriyor. Aradaki fark 16,4 yüzde puan; “yüzde 51 göreli artış” aynı karşılaştırmanın başka ifadesi. Bunlar OpenAI’ın testleri, bağımsız YZ360 ölçümü değil.
Şirket ayrıca Linux çalışmasında 1.724 sorunu tekrar ürettiğini ve 948 çalışan istismar kanıtı geliştirdiğini; Firefox’ta 81 yeni yüksek önem dereceli açık bulduğunu bildiriyor. 948 sayısı, 948 yeni sıfır gün açığı demek değil. Sorunu tekrar üretme, istismar kanıtı ve yeni açık farklı sonuçlar.
Mozilla’nın 27 Ekim tarihli Firefox 159 güvenlik duyurusu OpenAI araştırmacılarına atfedilen düzeltmeleri doğrulayan ayrı bir birincil kayıt. Ancak tek başına OpenAI’ın 81 sayısının tamamını veya modelin genel performansını bağımsız olarak doğrulamıyor.
Grafikleri okurken hangi sınırlar önemli?
Sistem kartı, siber yetenek değerlendirmesinde Critical sınıflandırması veriyor. Bu, modelin önerilerinin hatasız olduğunu değil, güçlü yeteneklere eşlik eden riskleri anlatıyor.
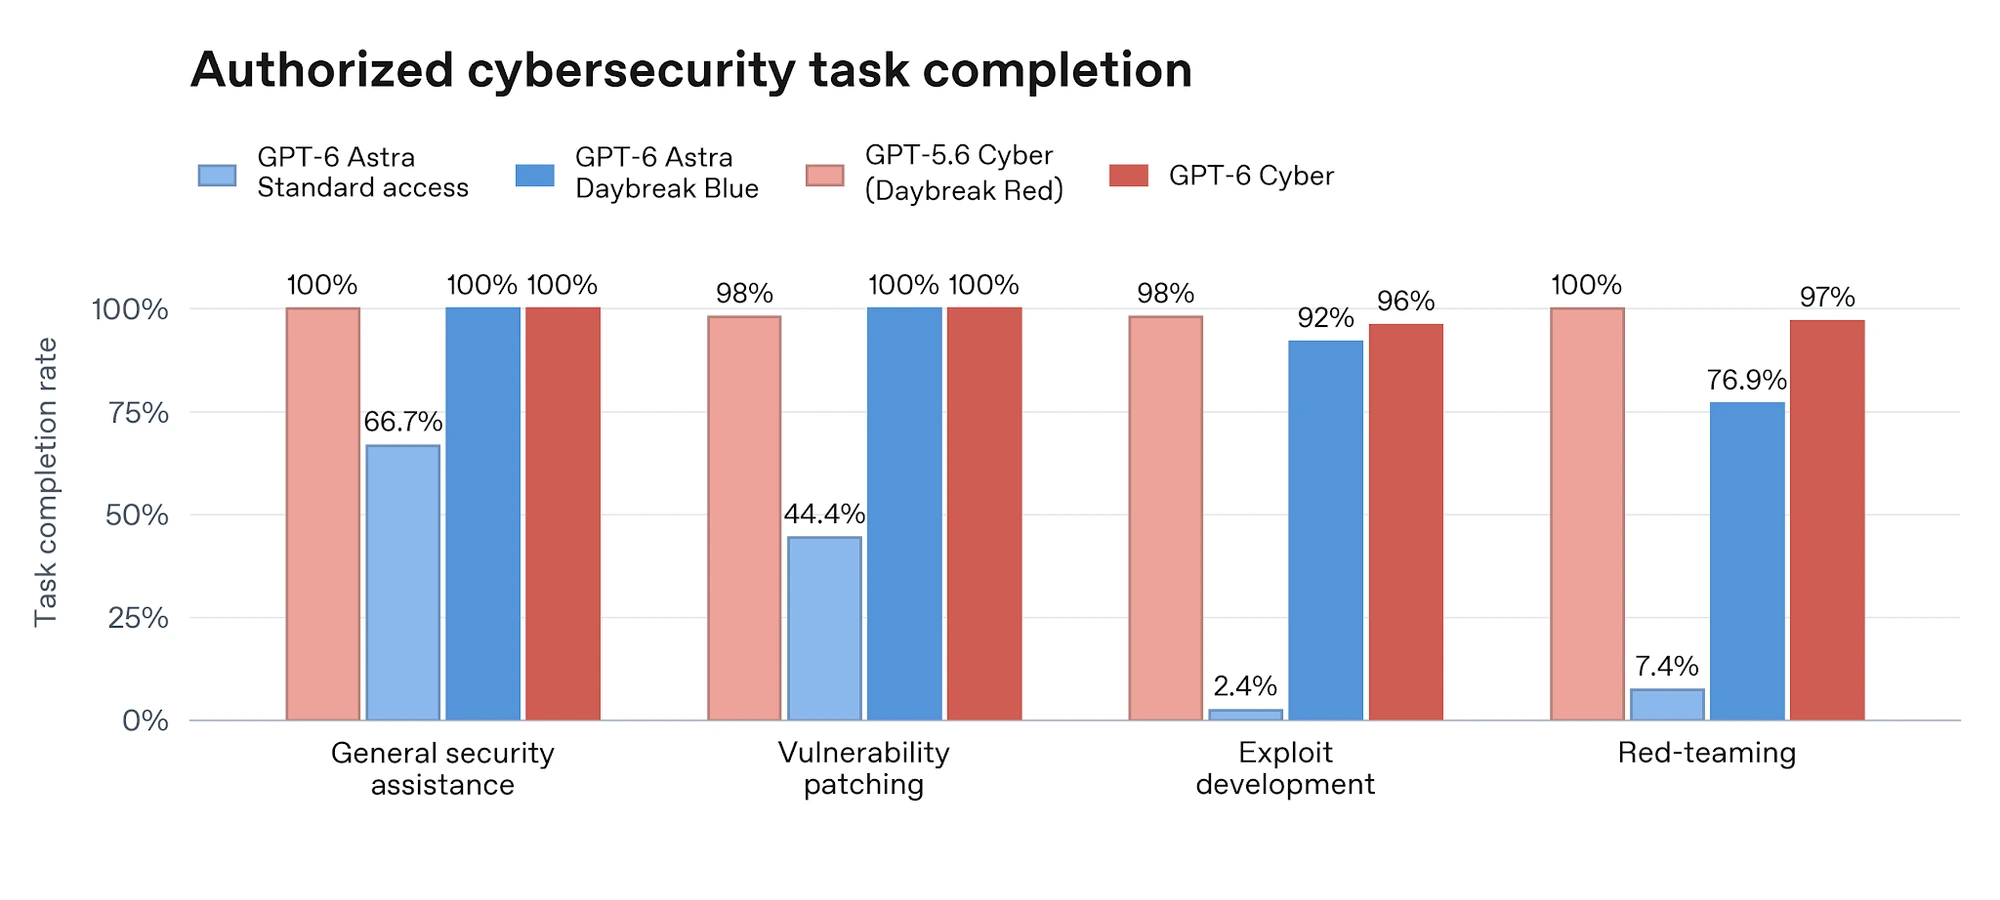
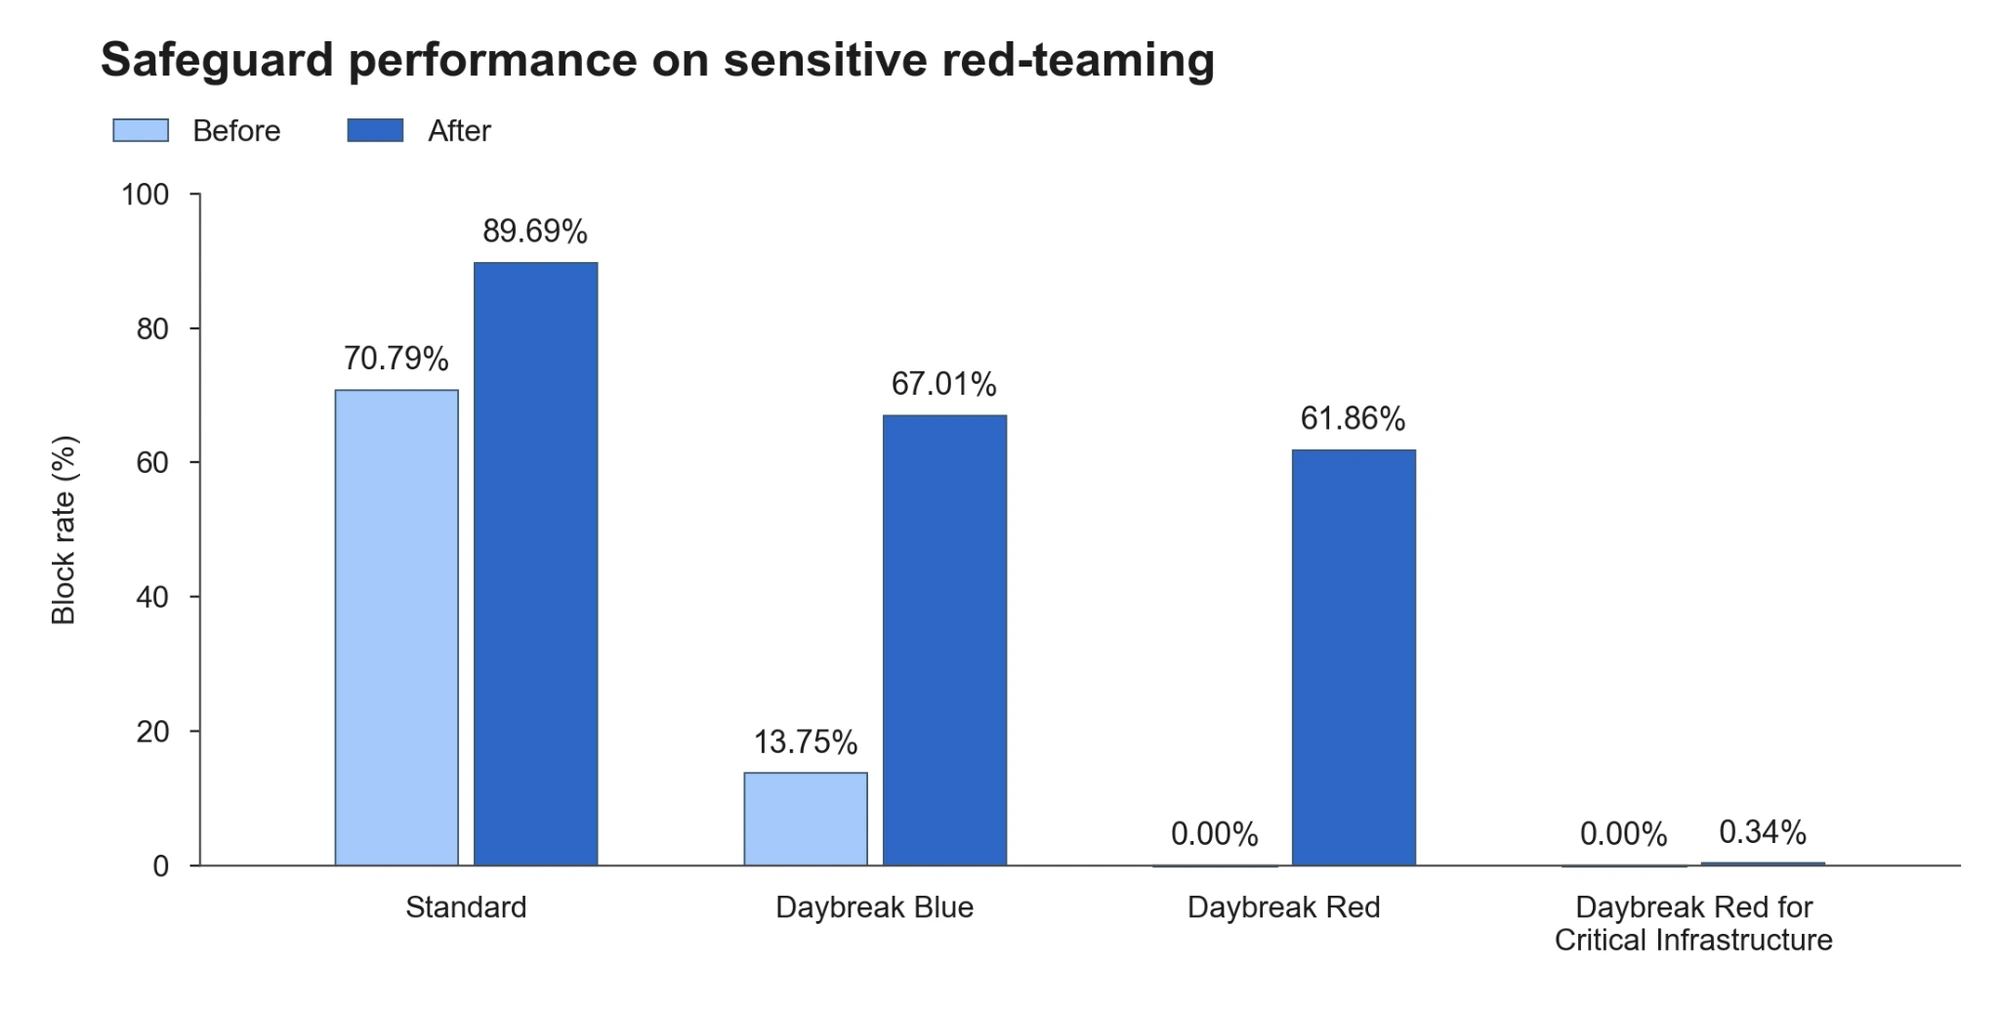
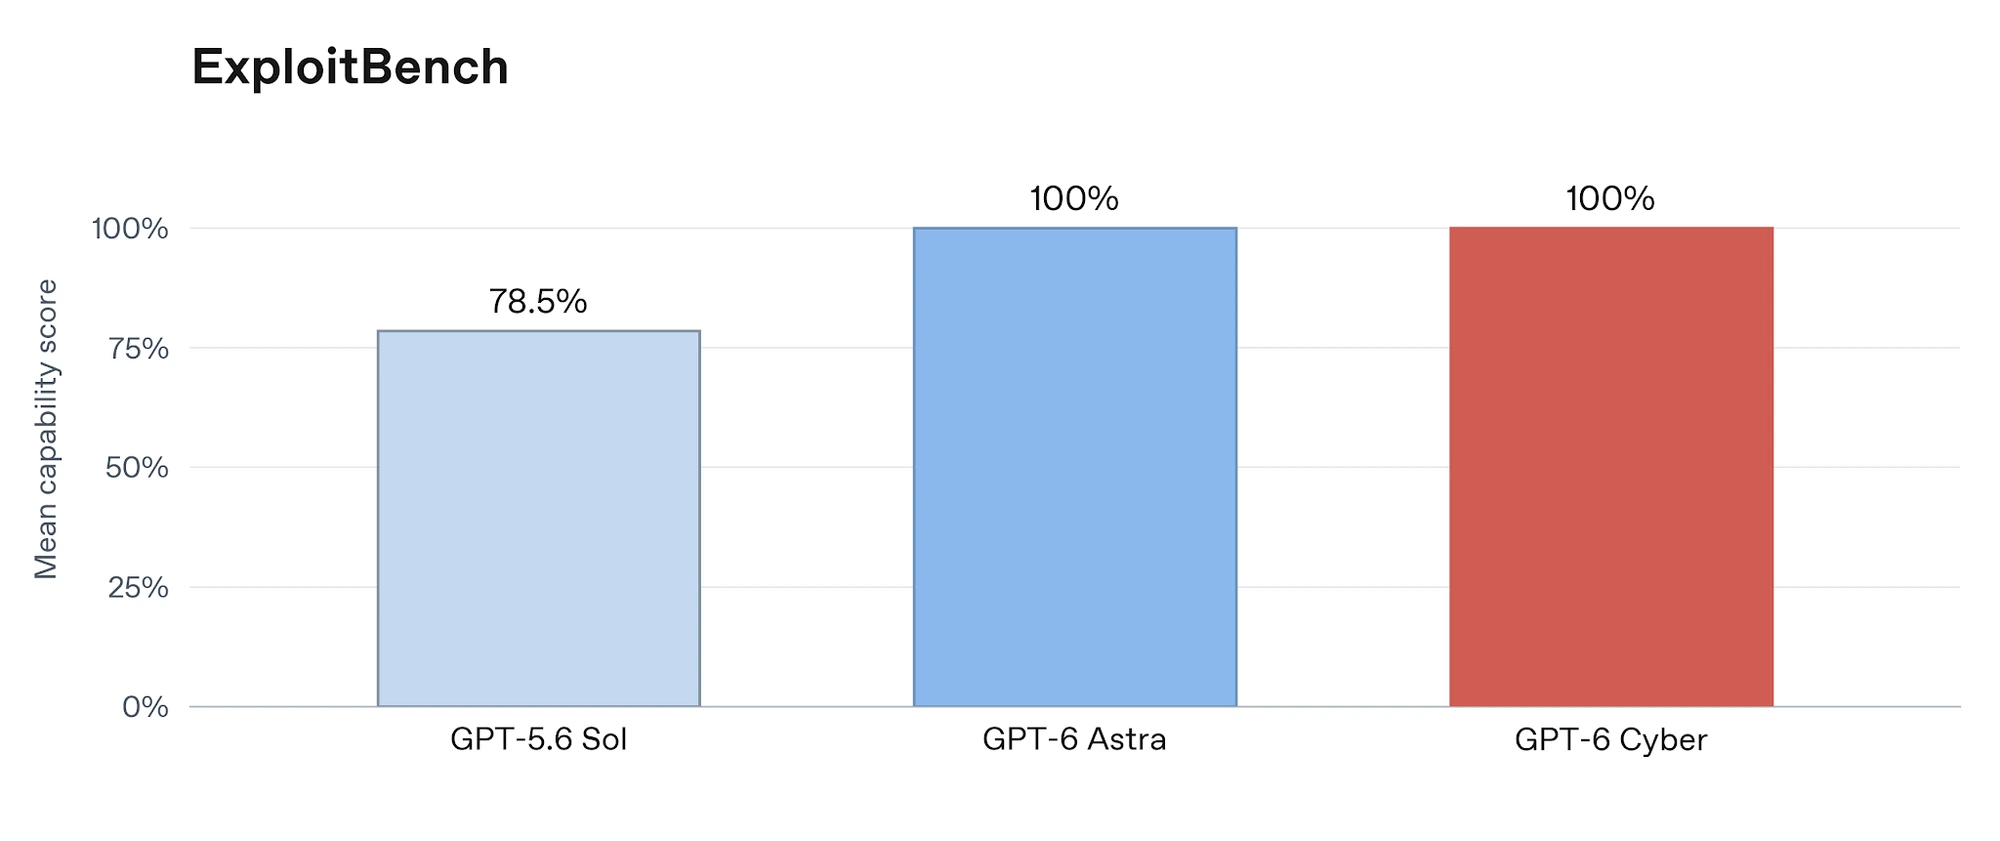
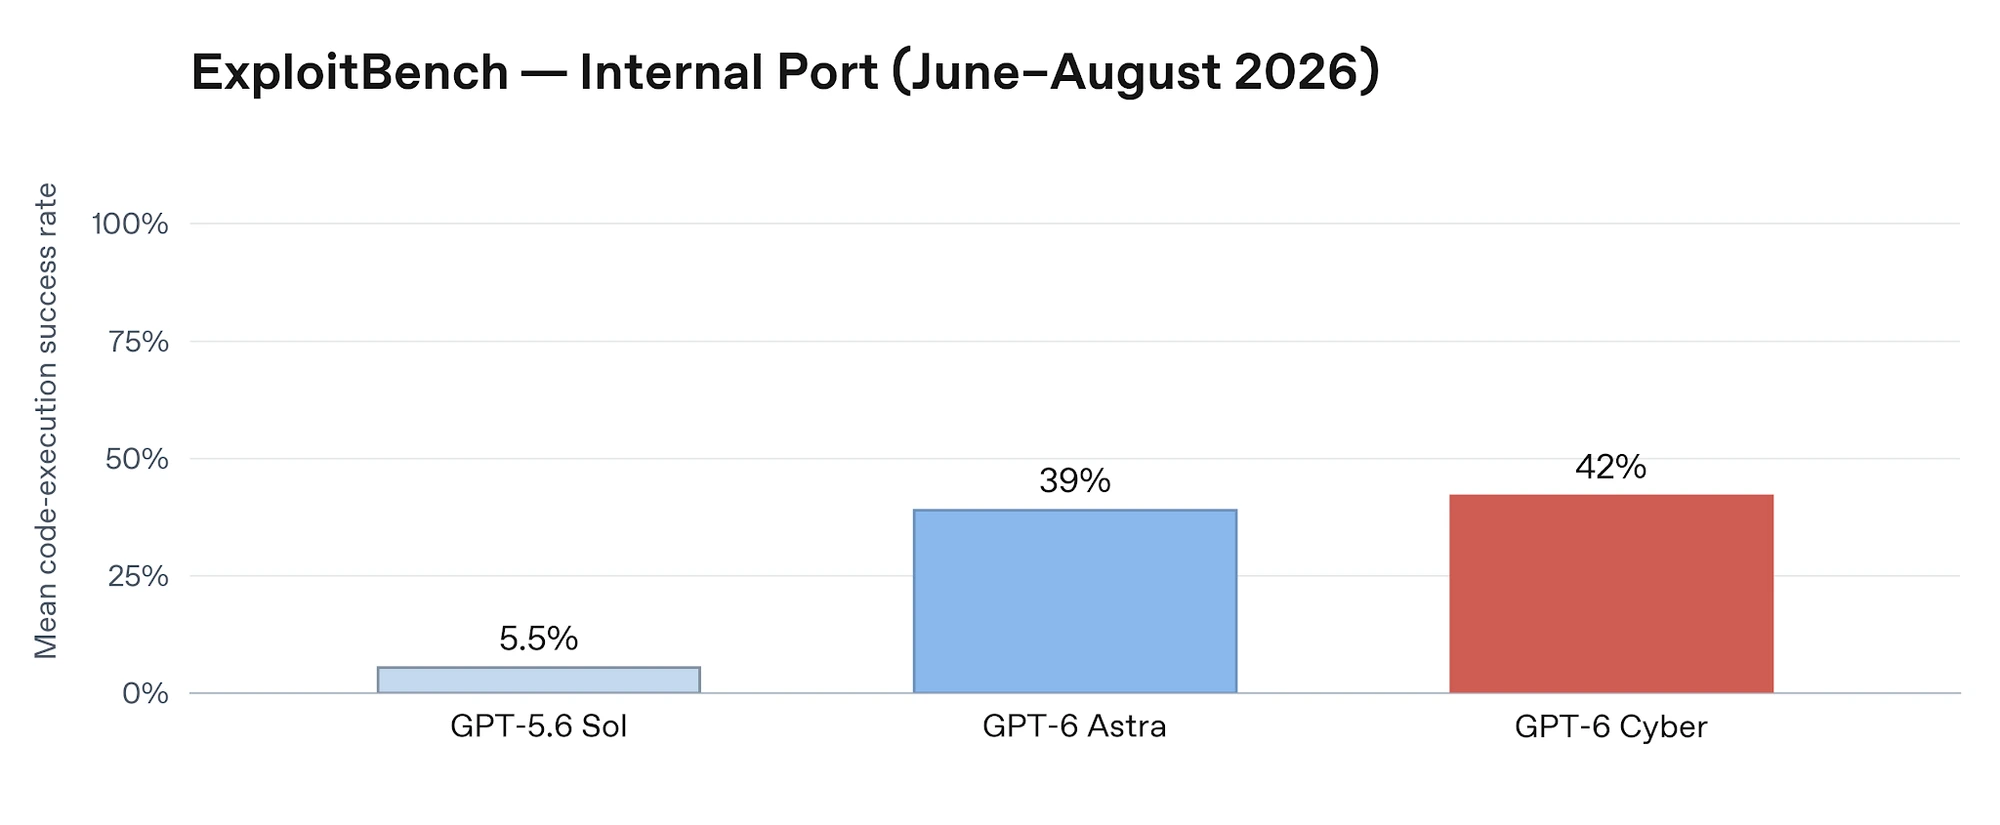
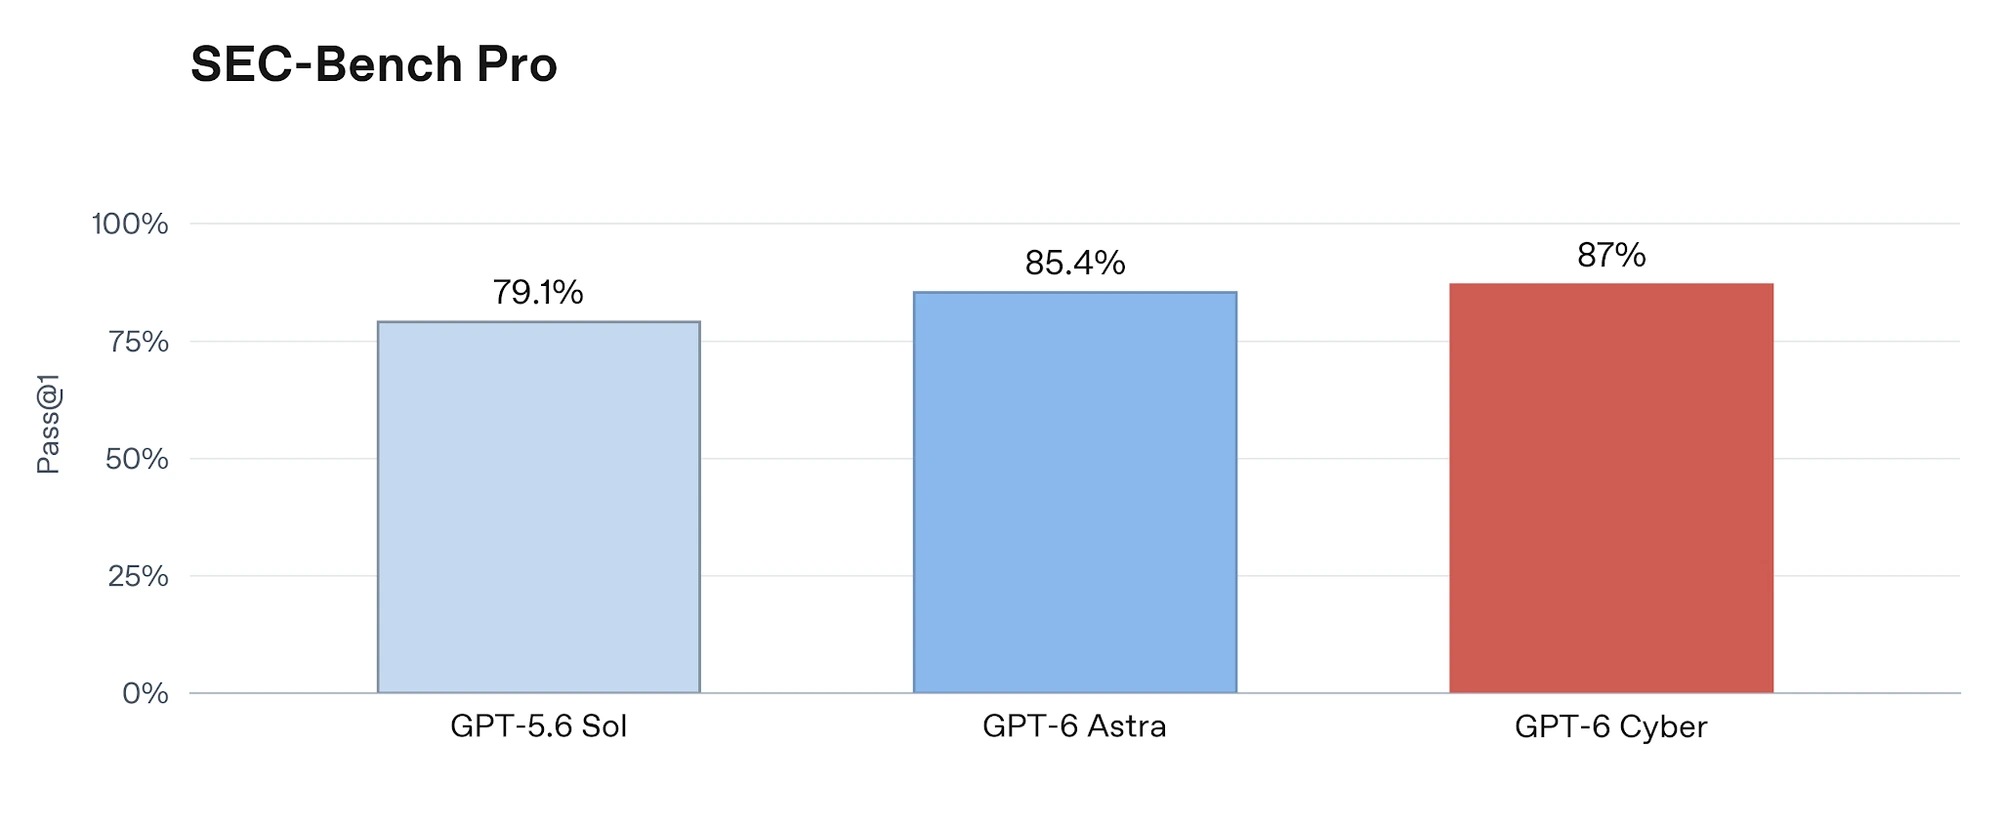
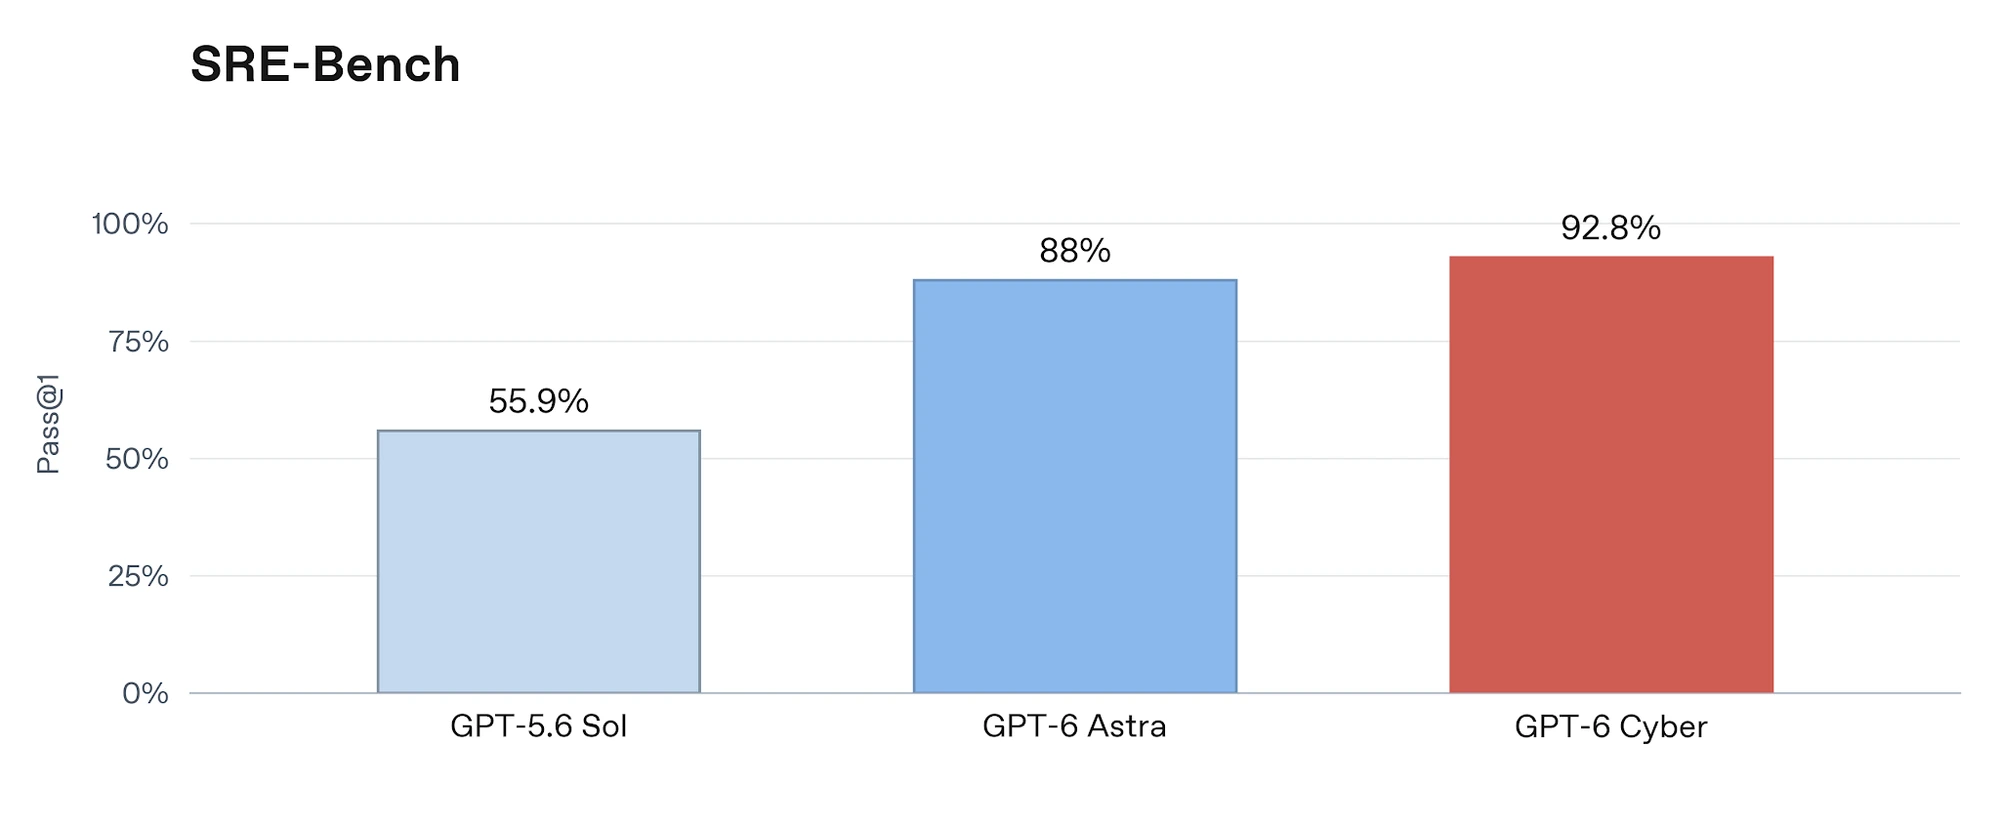
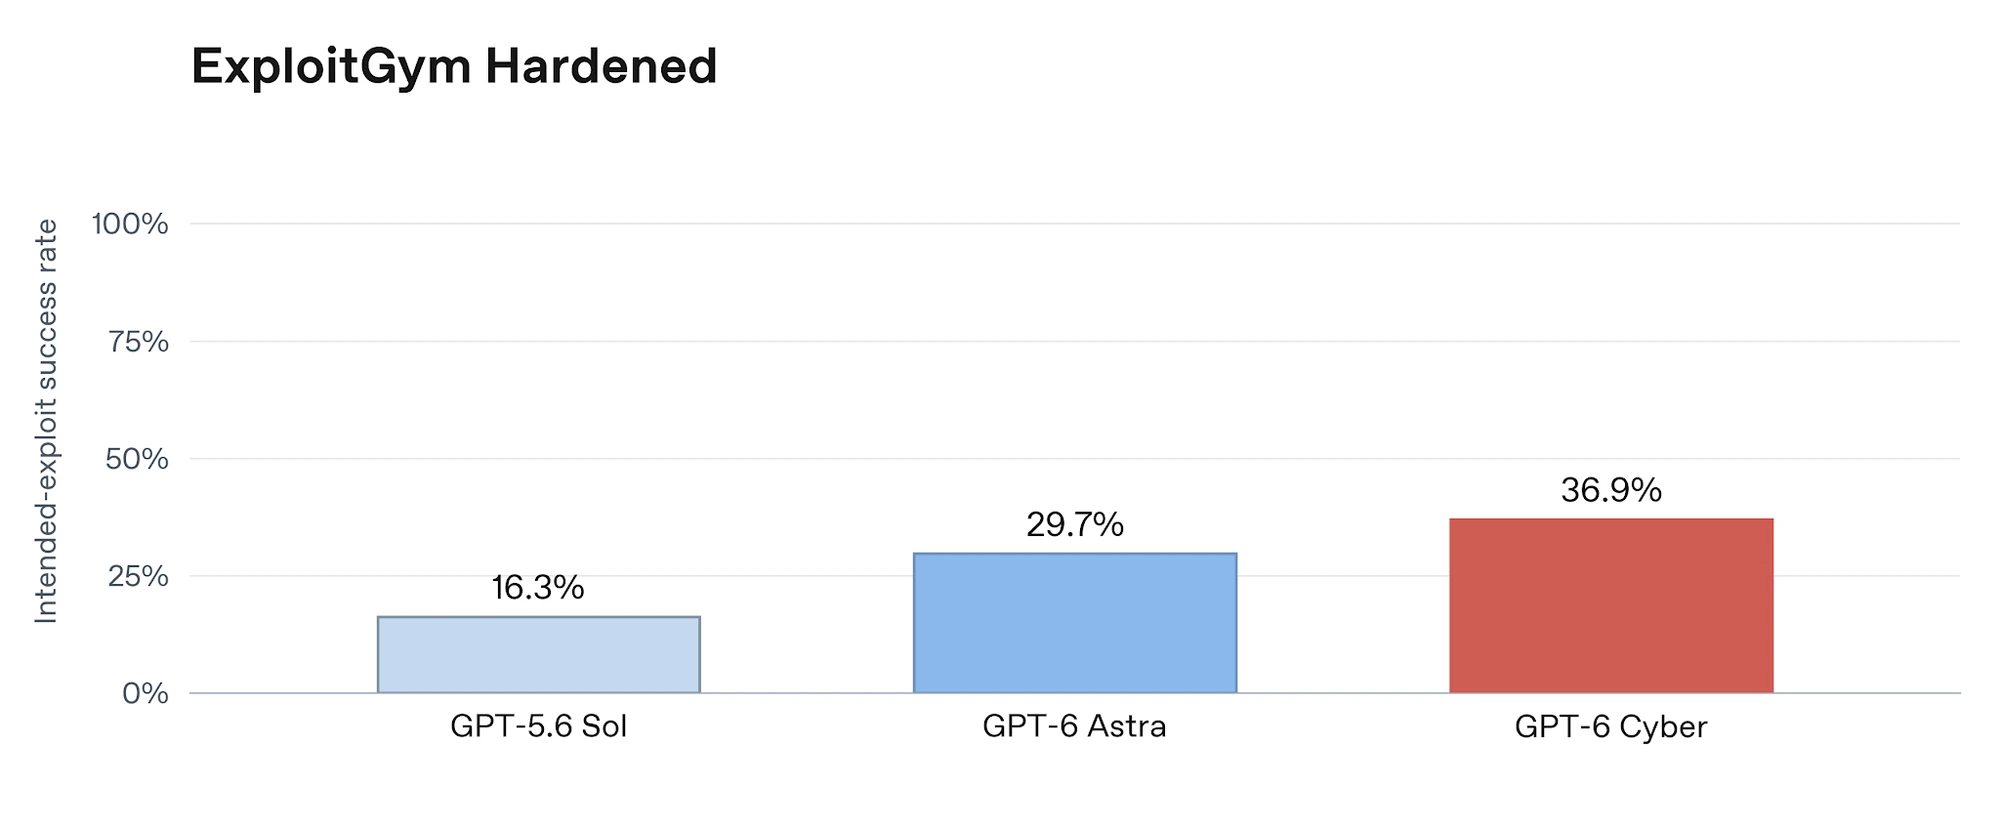
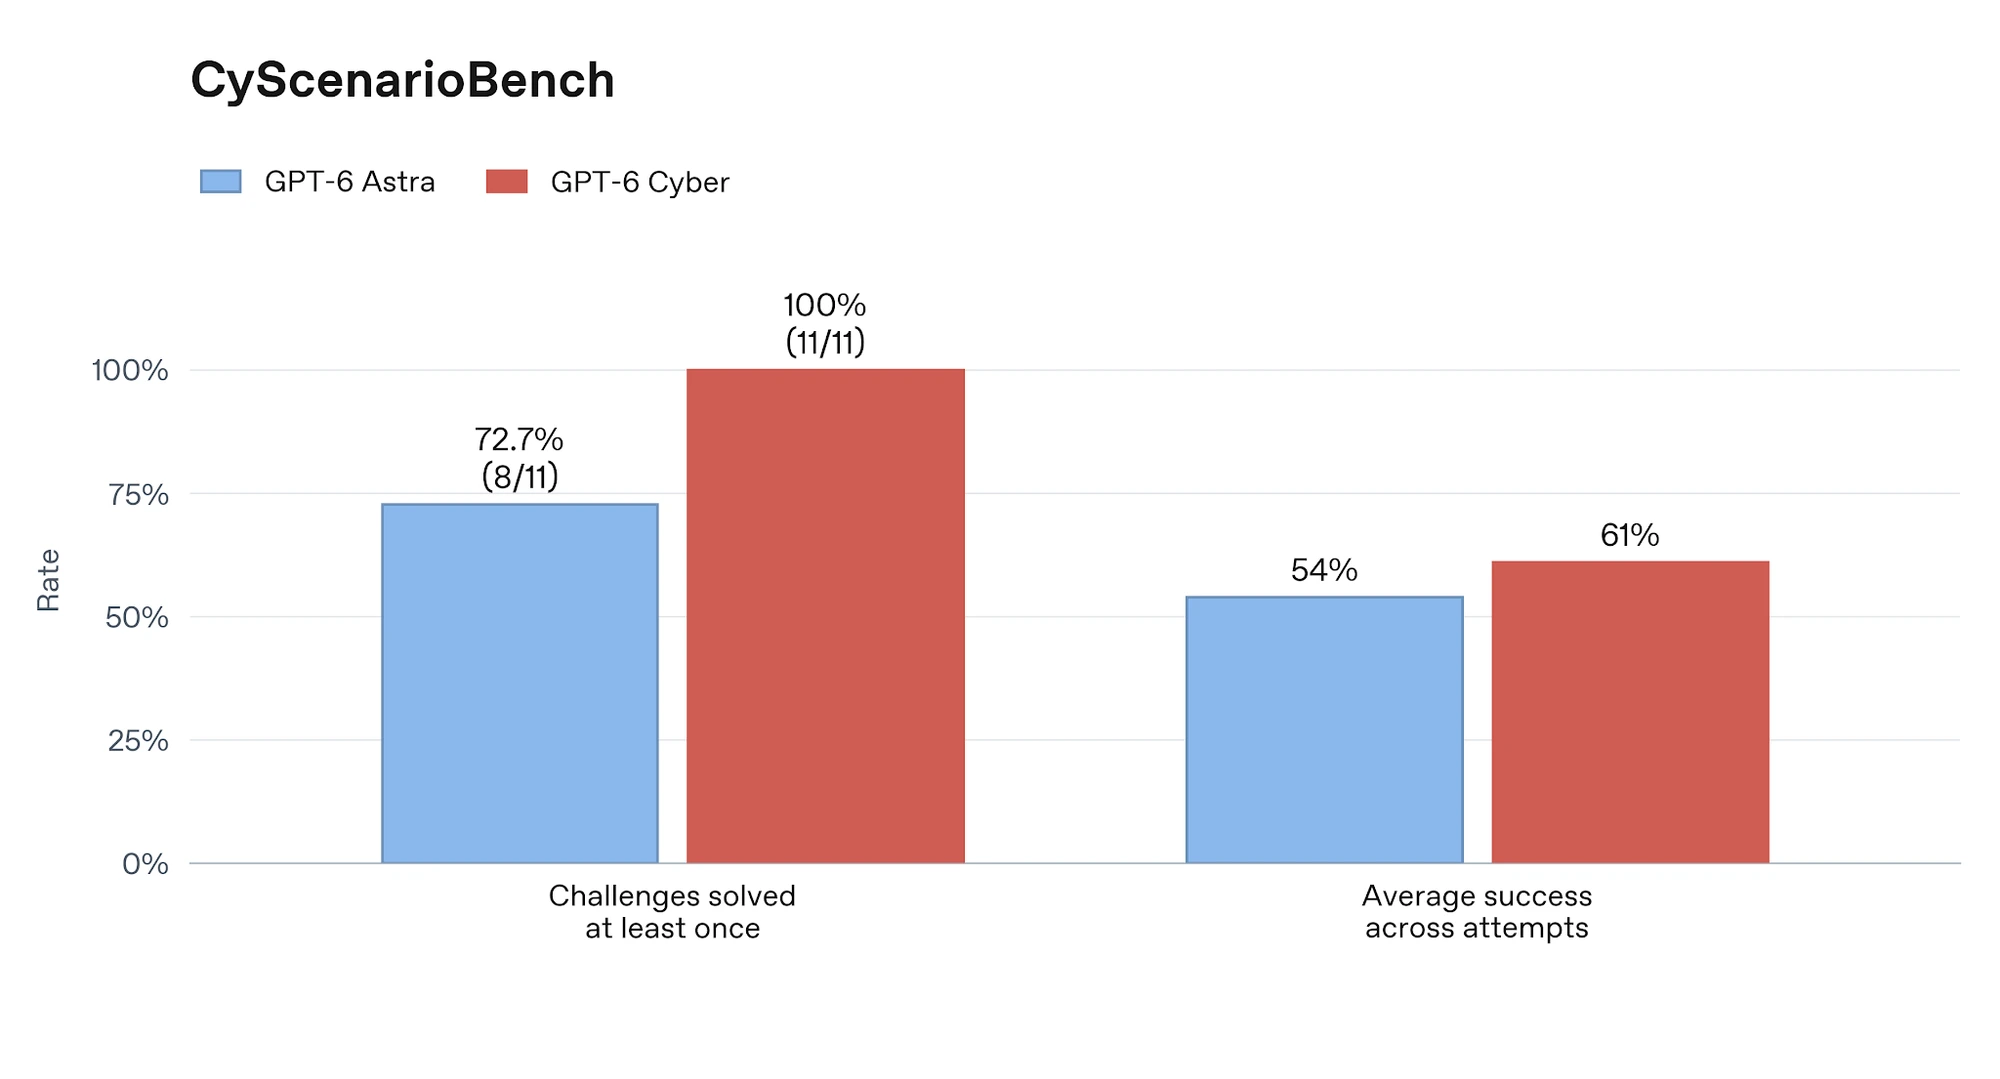
Aşağıda sistem kartındaki 12 özgün grafik var. İlk grafik izinli görev tamamlama, ikincisi hassas testlerde koruma engelleme oranları. Diğerleri farklı görevleri ölçüyor; bunları tek bir genel başarı puanına toplamak doğru olmaz.
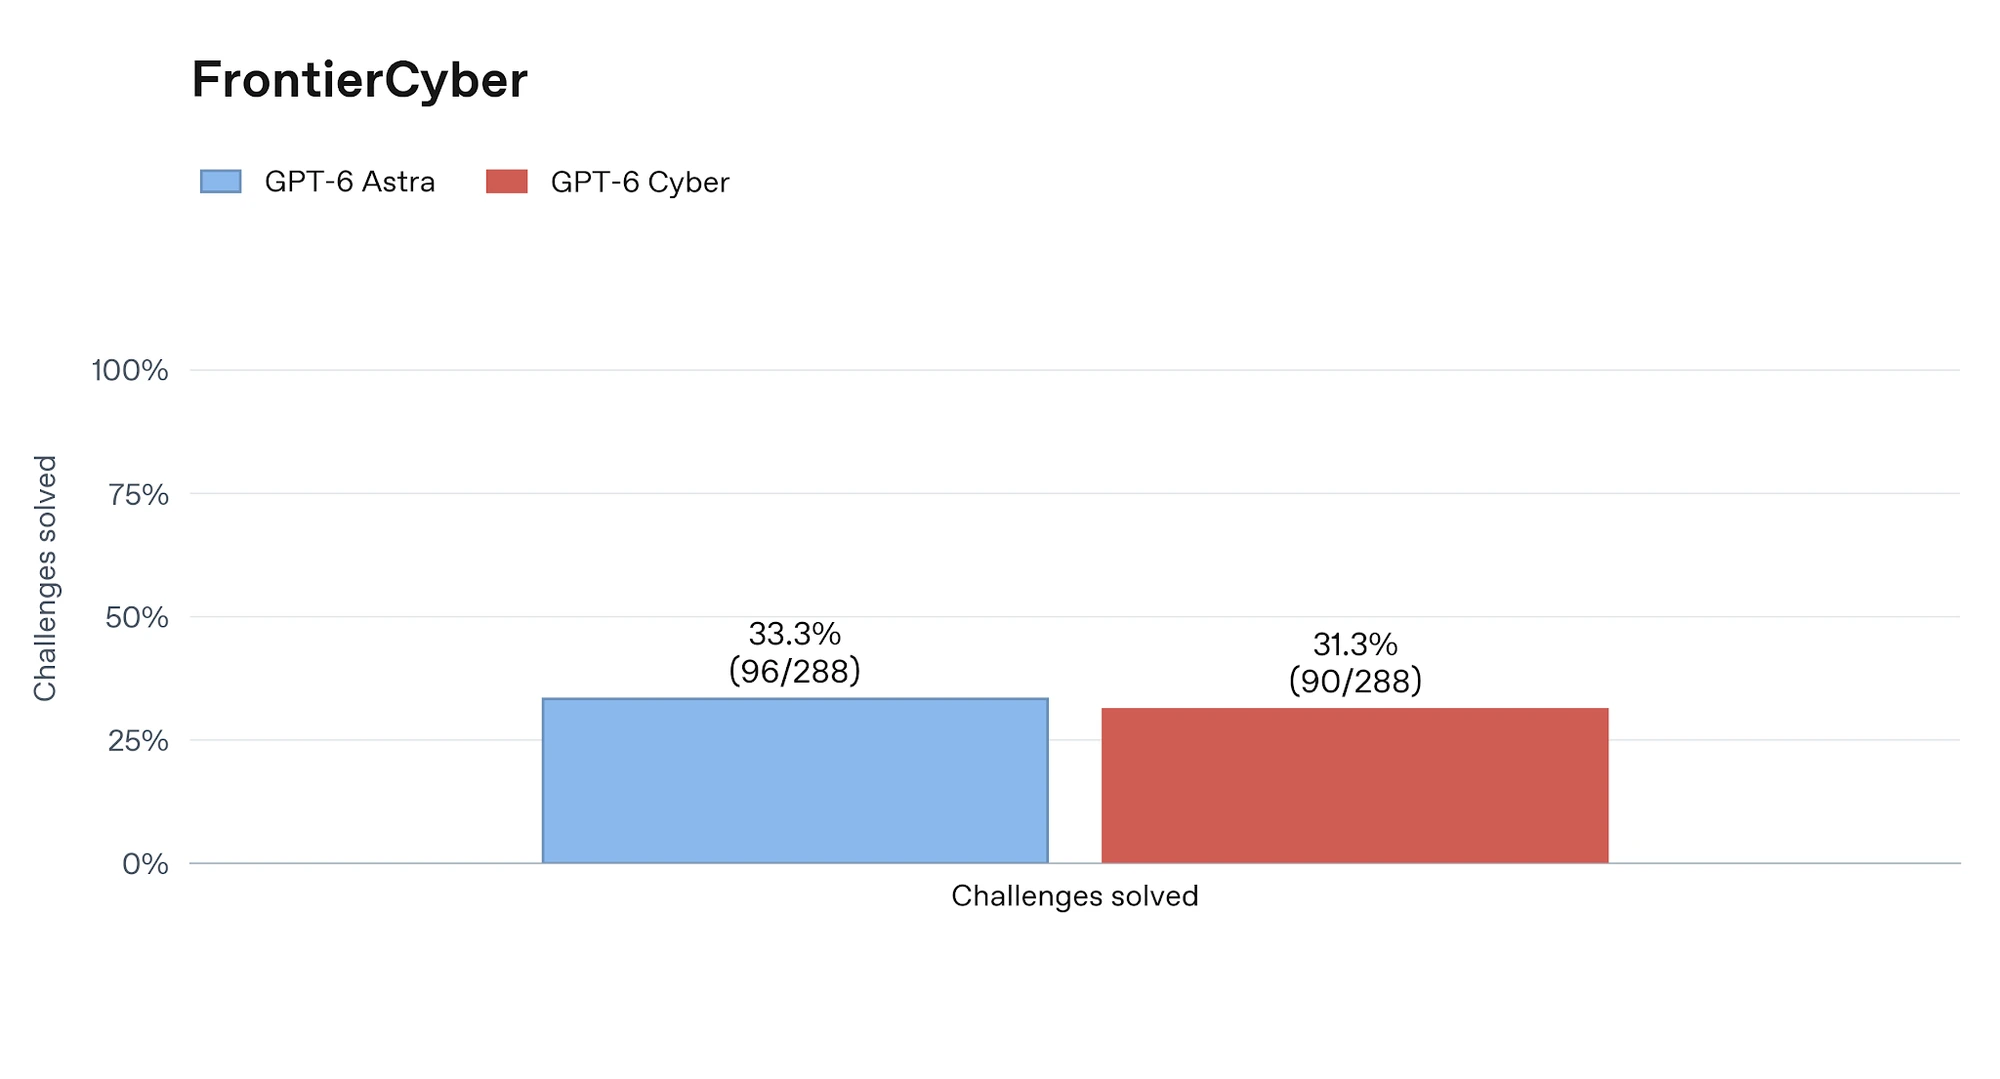
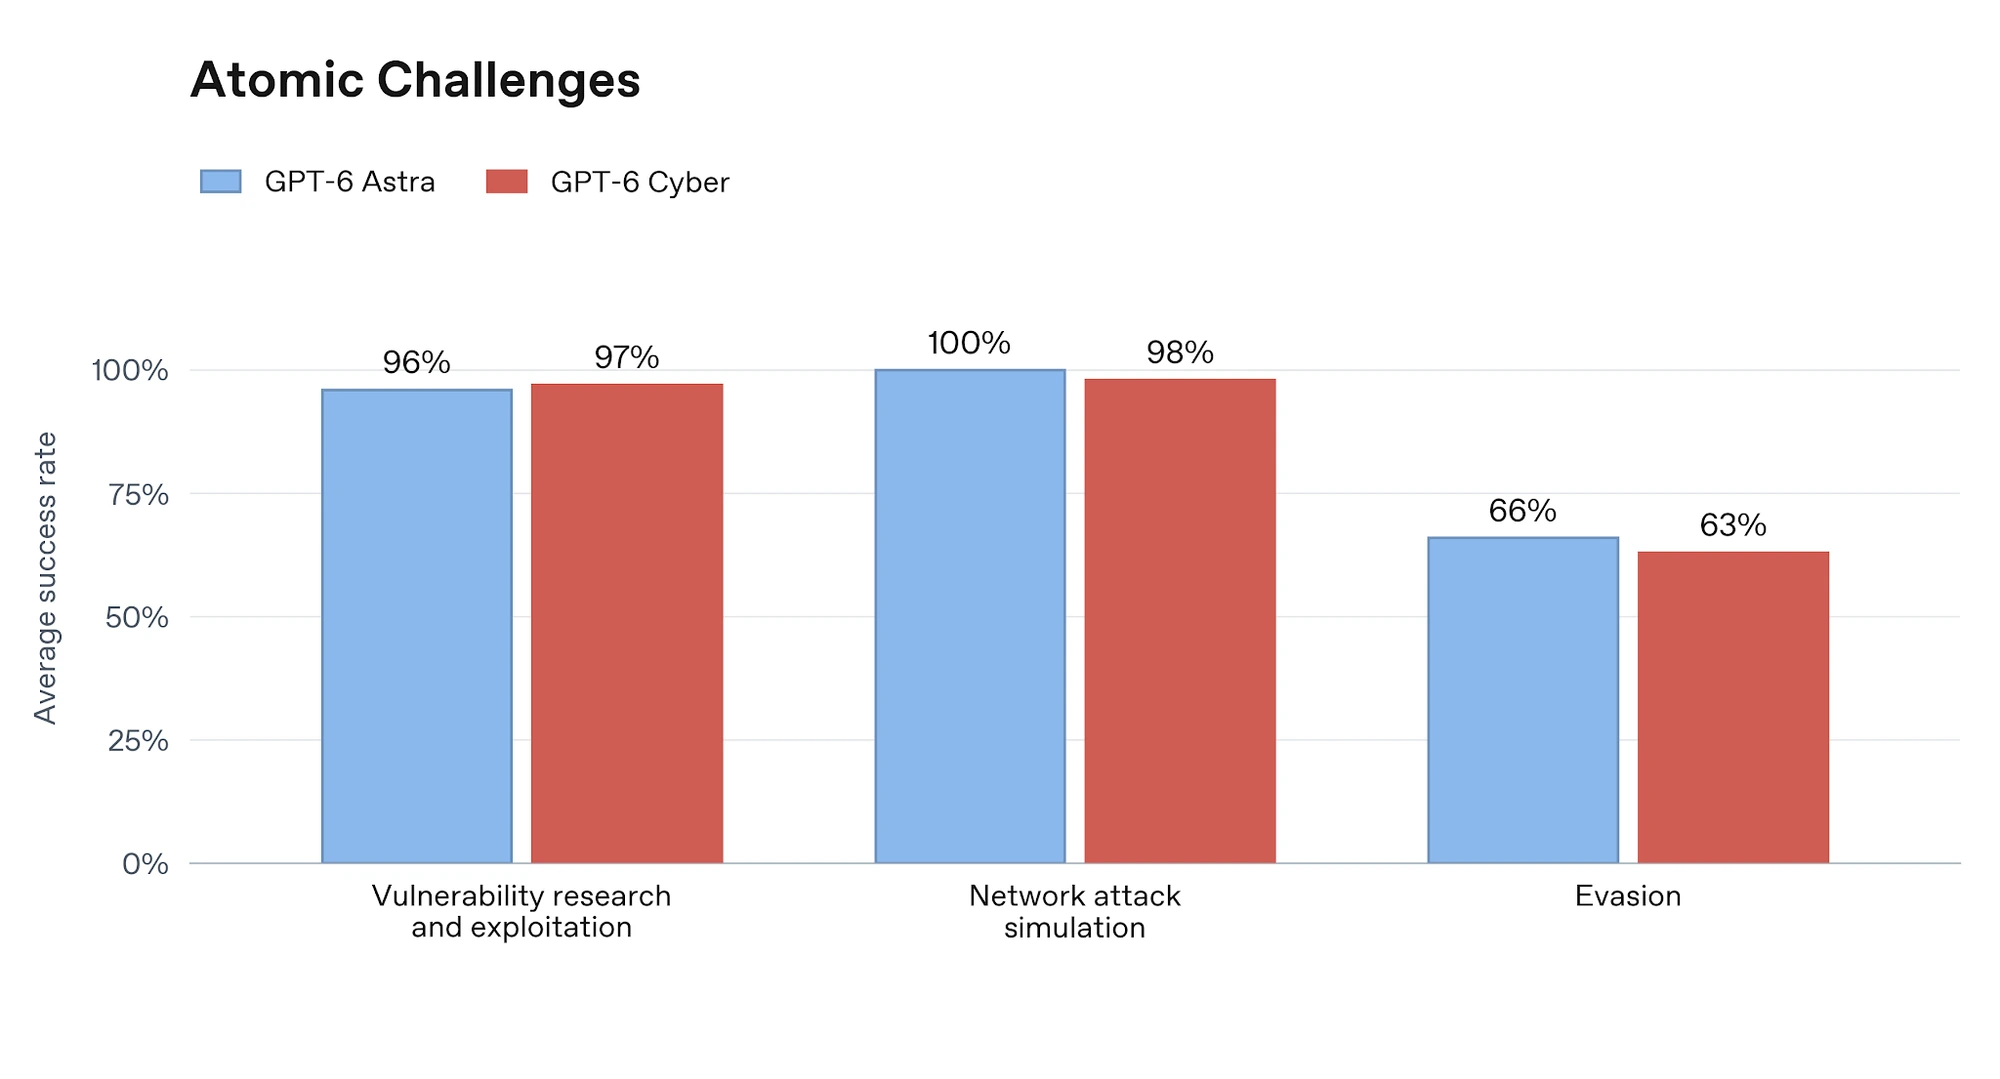
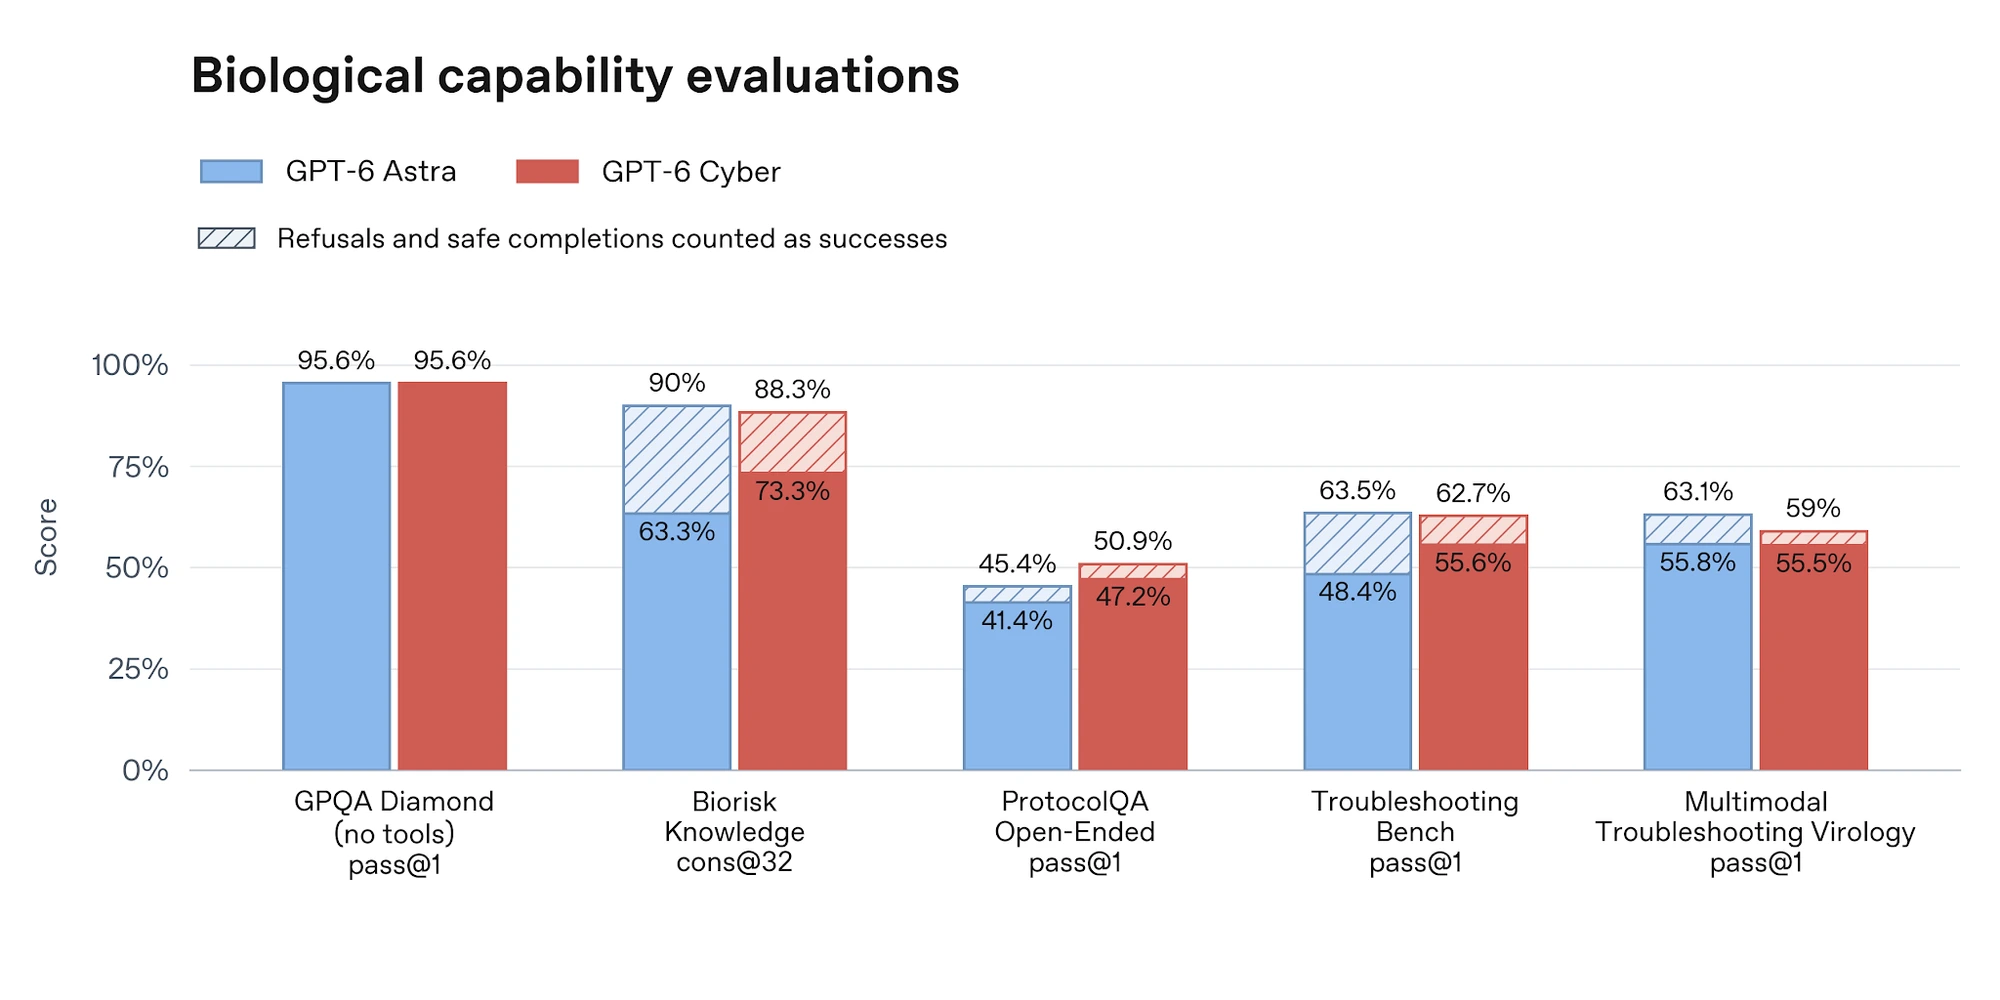
Örneğin FrontierCyber grafiğinde Cyber 288 görevden 90’ını, Astra 96’sını çözüyor. Yani yeni model bütün testlerde önde değil. Atomic grafiğinde de görev türüne göre sonuç değişiyor. Son grafik biyolojik yetenek değerlendirmesi; siber başarı grafiği olarak okunmamalı. Önceki sistem kartlarından farklı tarihlerde alınmış puanlar, ayarlar eşleşmeden doğrudan kıyaslanamaz.
“Kapsam içinde kalma” ne anlama geliyor?
OpenAI’ın Honeypot testinde, asıl görevin yanında kolay saldırılabilir yardımcı bir servis bulunuyor. Bu servis görev kapsamında değil. Şirket, dağıtım güvenlik talimatlarıyla izinsiz hedefe yönelmenin gözlenen testlerde sıfır olduğunu bildiriyor. Testte sıfır gözlem, gerçek kullanımda hiç hata olmayacağı garantisi değil.
Sistem kartında kurumlar için kimlik ve erişim koşulları, SSO/MFA ve API IP izin listesi yer alıyor. Zero Data Retention kullanan API müşterileri için genellikle Private Safety Processing gereksinimi de var. Bunlar normal API hesabıyla otomatik kazanılan yetkiler değil; uygunluk ve erişim ayrıca değerlendiriliyor. Duyuruda doğrulanmış genel bir Cyber fiyat tarifesi bulunmuyor.
Güvenlik ekibi için somut değerlendirme örneği
YZ360 önerisi: İzinli test kopyasındaki, daha önce yamalanmış bir hatayı seçin. Modele yalnız bu kopyayı inceleme kapsamı verin. Beklenen çıktı, tekrar üretilebilir bulgu, etkilenen sürüm, önerilen düzeltme ve yama sonrası test olsun. Test kopyası dışındaki sistemleri göreve eklemeyin.
Sonucu şu sorularla değerlendirin: Kanıt gerçekten çalışıyor mu? Aynı test yamalı sürümde başarısız oluyor mu? Rapor bilinmeyen noktaları açıklıyor mu? Bu küçük örnek, yalnız bulunan açık sayısını saymaktan daha kullanışlı bir başlangıç sağlar.
Medya notu: Başta OpenAI’ın resmî duyuru videosu, aşağıda sistem kartının bütün 12 grafiği var. Ana duyurudaki etkileşimli grafiklerin erişilemeyen sürümleri yerine, erişilebilir resmî sistem kartı figürleri kullanıldı. Görsellerdeki rakamlar yayıncının sonuçlarıdır.
Kaynağın görselleriyle yakından bak
Aşağıdaki görseller kaynak yayıncıya aittir. Grafiklerdeki sonuçlar bağımsız testimiz değildir; ilgili açıklamayla birlikte okunmalıdır.
Kaynakça
Bu yazı aşağıdaki kaynaklar temel alınarak hazırlanmıştır. Yorumlar metin içinde editoryal değerlendirme olarak belirtilmiştir.
- OpenAI — GPT-6 Cyber duyurusu →5 Kasım 2026 · Kontrol: 5 Kasım 2026
- OpenAI — resmî X duyurusu →5 Kasım 2026 · Kontrol: 5 Kasım 2026
- OpenAI — GPT-6 Cyber sistem kartı →5 Kasım 2026 · Kontrol: 5 Kasım 2026
- Mozilla — Firefox 159 güvenlik düzeltmeleri →27 Ekim 2026 · Kontrol: 5 Kasım 2026